极狐GitLab
构建代码静态安全防护屏障

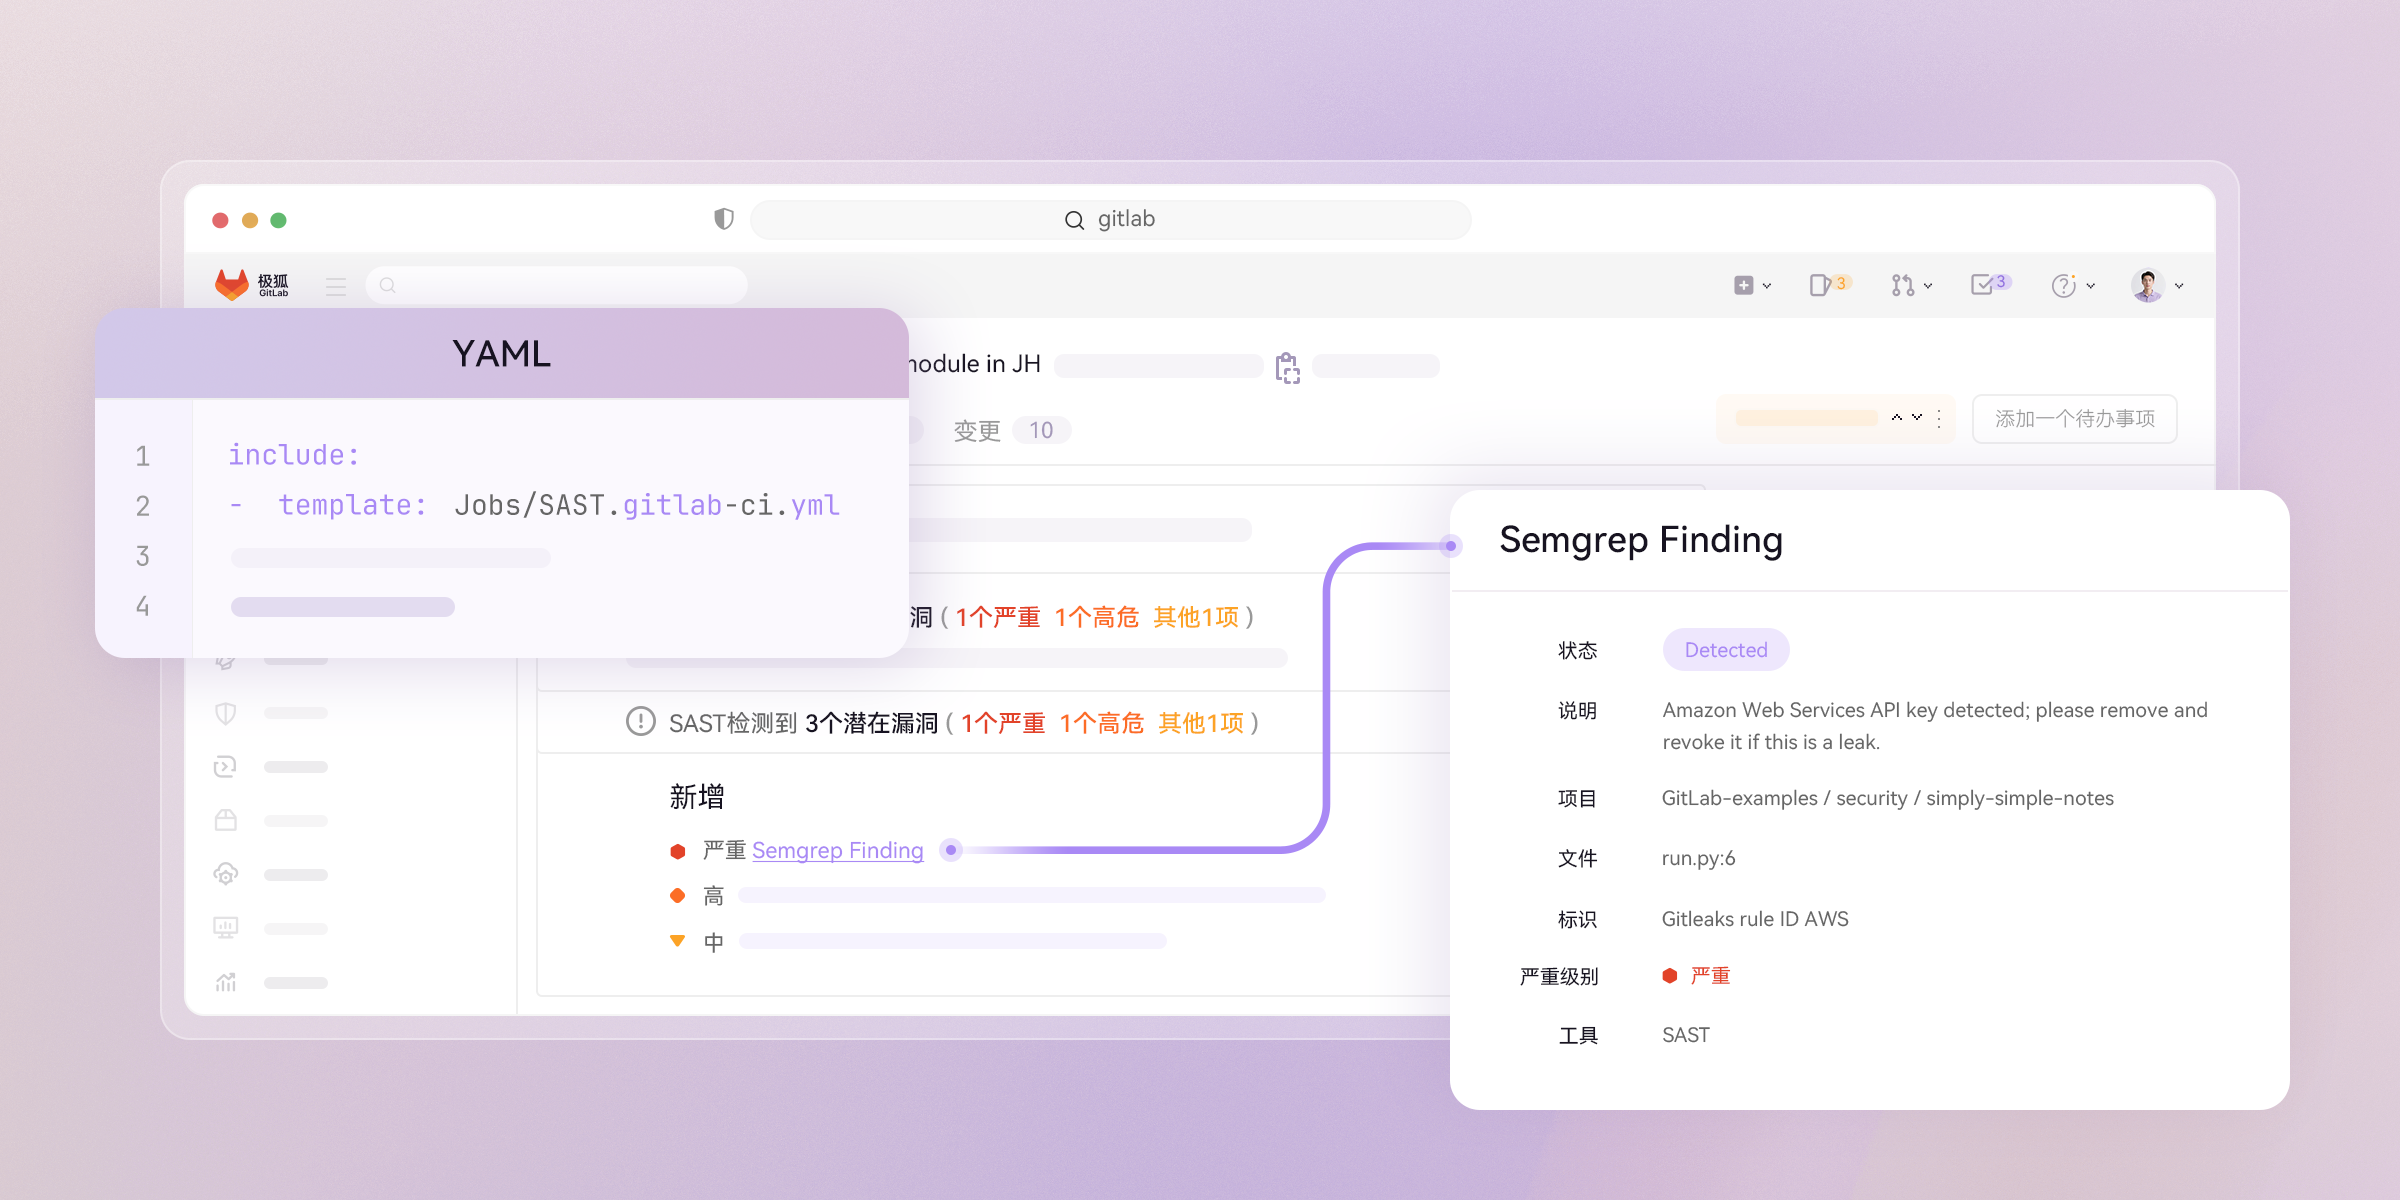
SAST(静态扫描)

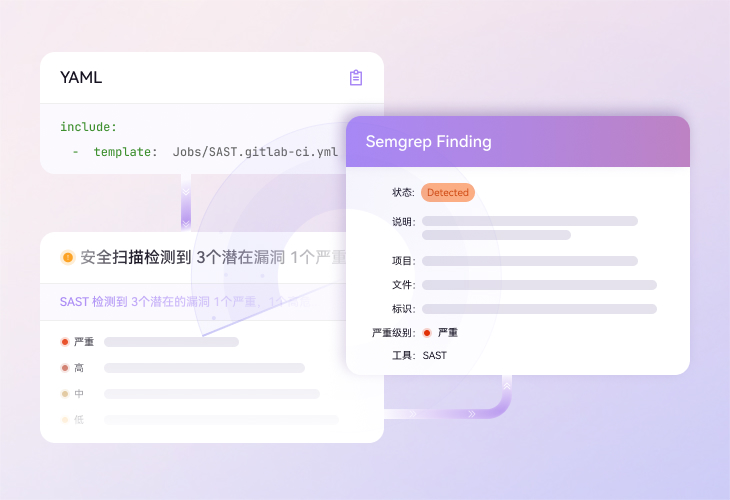
代码静态安全分析,和 CI/CD 无缝集成,对变更代码自动进行静态安全检测,提前发现变更中的安全风险,早修复、降低安全修复成本

构建代码静态安全防护屏障

代码静态分析,守护应用安全

功能开箱即用,降低安全成本

功能开箱即用,降低安全成本

SAST 内置于极狐GitLab,无需额外配置第三方工具链,节约工具链购买运维成本

数据嵌入 MR,实现安全左移

数据嵌入 MR,实现安全左移

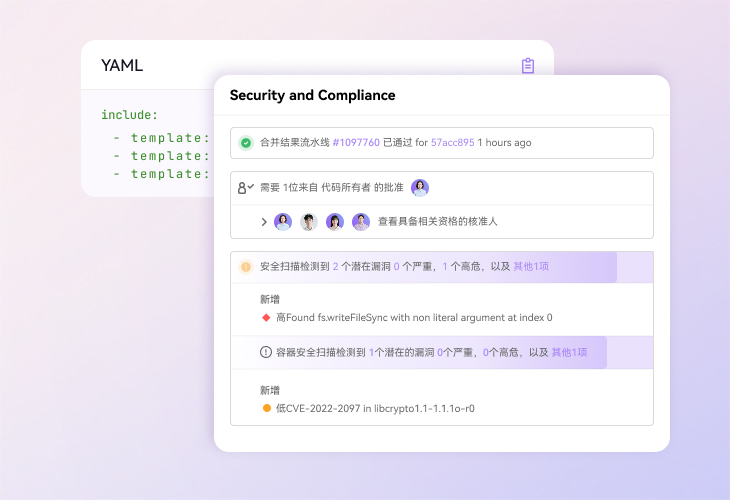
扫描报告嵌入合并请求,方便相关人员查看,为变更合并决策提供数据支撑

扫描自动进行,减少人为干预

扫描自动进行,减少人为干预

与极狐GitLab CI/CD 无缝集成,两行代码即可自动启用,无需手动操作

漏洞闭环管理,快速消除风险

漏洞闭环管理,快速消除风险

漏洞发现、追踪、修复的闭环操作,缩短漏洞修复时长,减缓安全风险

持续更新迭代,提高分析精度

持续更新迭代,提高分析精度

功能迭代更新,持续提高漏洞分析精度,减少假阳性,提升漏洞修复效率

精细过程管理,持续高效交付

代码静态分析,守护应用安全

代码静态分析,守护应用安全

  • 低投入成本,高安全收益:检测手段应用于 SDLC 早期,安全漏洞发现早,修复成本降低超 80%
  • 高级 SAST,扫描更深更精:升级版的 SAST 检测,让检测更深、更精确,假阳性减少超 50%
  • IaC 扫描,增强云原生安全:可扫描 Dockerfile、Kubernetes、Terraform 等文件,保障云原生应用安全
静态安全扫描,降低安全修复成本

静态安全扫描,降低安全修复成本

  • 多语言支持,覆盖范围广:支持20+ 语言,覆盖主流编程语言,满足企业静态安全扫描需求
  • 自动化扫描,挖掘效率高:变更代码自动进行静态分析
报告丰富详尽,数据驱动安全防护

报告丰富详尽,数据驱动安全防护

  • 报告嵌入 MR,提供数据决策:扫描结果嵌入合并请求,便于研发、安全、管理者查看,为变更合入提供数据支撑
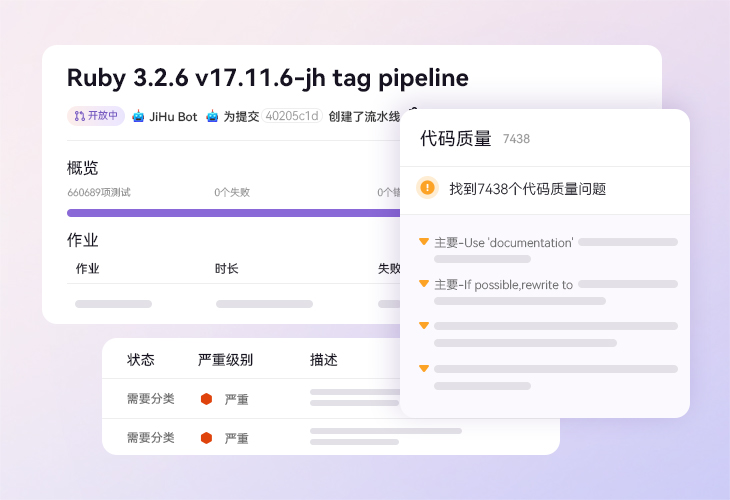
  • 报告一目了然,安全心中有数:漏洞报告详尽,包括漏洞根因、评分以及修复建议等,降低漏洞修复门槛
  • 报告多处可查,安全深度防护:可在合并请求、变更视图、流水线等处查看报告详情,满足多场景漏洞修复需求

来自客户的声音

茆正华-派拉软件研发总监

茆正华-派拉软件研发总监

left-quote
right-quote

极狐GitLab 保证了派拉产品能够及时构建和部署,在代码管理和合并审核管理上,集合 CI/CD ,也就是持续集成/持续部署的反馈的健康度指标,提升了产品代码的规范性和质量。